Zwalidowany kontekst sesji WHM
CGI WHM zachowuje zwalidowany cp_security_token wymagany przez natywną sesję cPanel. Pozostają dotychczasowe kontrole żądań, taint mode i granice odpowiedzi same-origin.
DCSF integruje się z OLSPanel, cPanel & WHM, DirectAdmin, CyberPanel, CWP, InterWorx, VestaCP i Webmin, a także działa bez panelu na wspieranych systemach z rodzin RHEL i Debian.
Wydanie łączy poprawki kontekstu WHM, stanu LFD i instalatora z naprawą regresji znalezionej na canary. Zastępuje DH20.28; 51 pozycji rejestru bezpieczeństwa pozostaje oddzielną liczbą, bez doliczania testów jako podatności.
CGI WHM zachowuje zwalidowany cp_security_token wymagany przez natywną sesję cPanel. Pozostają dotychczasowe kontrole żądań, taint mode i granice odpowiedzi same-origin.
LFD kompaktuje csf.temppids w ramach istniejących limitów rozmiaru i liczby rekordów, używając LF_FLUSH do usuwania przeterminowanego stanu procesów. Nagromadzony stan tymczasowy nie blokuje zapisu nowych tożsamości procesów.
Poprawka zgodności ustawia właściwe prawa wyłącznie publicznych modułów META cPanel. Nie rozszerza dostępu do prywatnej konfiguracji ani całego drzewa cPanel.
DH20.29 bezpiecznie uzupełnia brakujący końcowy LF w csf.resellers i poprawia błąd powłoki wykryty na canary. DH20.28 / 15.10.31 zostało zastąpione z powodu błędu tej ścieżki naprawy.
Porównanie uwzględnia inną kolejność prezentacji niezależnych łańcuchów, zachowując kolejność reguł w każdym łańcuchu i pozostałe kontrole polityki. Samo przestawienie niezależnych łańcuchów nie powoduje już fałszywej rozbieżności.
Kwalifikacja projektu zaliczyła wszystkie 77 plików testowych Linux. Aktualizacja canary autossltest2 zakończyła się z aktywnymi CSF/LFD i zachowaną konfiguracją. Oddzielnie sprawdzony host produkcyjny przeszedł tylko dry-run; nie oznacza to wykonanej aktualizacji produkcji.
Modele dostępne do wyboru w tym wydaniu: gpt-5-mini, gpt-5.4-mini, gpt-5.6-terra. Dostępność zależy od konta OpenAI API administratora.
Po włączeniu wybrane lokalne dane diagnostyczne bezpieczeństwa są wysyłane do OpenAI. Rozpoznane sekrety są maskowane, ale nie jest to gwarancja anonimowości. store=false nie gwarantuje Zero Data Retention; nadal obowiązują ustawienia konta API i zasady dostawcy. Opcjonalne użycie API jest rozliczane osobno od bezpłatnego DCSF. Wnioski wymagają oceny administratora i nie gwarantują wykrycia wszystkich problemów bezpieczeństwa.
Kwalifikacja wydania Linux: 77/77. Kontrole publicznego bootstrapu: 85/85.
Pakiet 15.10.32 dodaje JSON::PP do preflightu instalatora i kontroli runtime os.pl, zachowując rozdział systemowego Perla, prywatnego środowiska cPanel oraz jawnego fallbacku CPAN.
Poza cPanel DCSF naprawia zamkniętą listę modułów przez dokładne możliwości RPM lub mapowanie pakietów Debiana. DNF i YUM zachowują weryfikację GPG, a APT odrzuca repozytoria nieuwierzytelnione i niezabezpieczone.
Instalator inwentaryzuje wymagane moduły przed preflightem i po naprawie. Próby są ograniczone, muszą wykazać postęp, a powodzenie wymaga ponownego importu całej zamkniętej listy.
Systemowy fallback CPAN jest domyślnie wyłączony. Operator musi podać --allow-cpan-fallback; używany jest stały mirror MetaCPAN przez HTTPS, zamknięte nazwy modułów i zweryfikowane katalogi robocze.
Na cPanel DCSF zawsze sprawdza /usr/local/cpanel/3rdparty/bin/perl, wyznacza pasujący wersjonowany cpanm i uruchamia go jawnie przez ten sam prywatny interpreter, bez mieszania bibliotek z /usr/bin/perl.
Runtime OLSPanel wymaga JSON::PP. RPM wybiera podpisaną możliwość perl(JSON::PP), Debian pakiet libjson-pp-perl, cPanel używa prywatnego cpanm, a systemowy CPAN nadal wymaga jawnego --allow-cpan-fallback.
Canary PASS: Wcześniejszy publiczny test canary --dryrun uwierzytelnił sprawdzane wtedy wydanie, wybrał właściwy instalator i pozostawił każdy zwykły plik bezpośrednio w /etc/csf bez zmian.
Pakiet 15.10.32 ogranicza iframe do 640–1200 pikseli, przewija go wewnętrznie i wraca na górę po nawigacji. Maskowany modal, Watch System Logs, Search for IP i Firewall Allow pozostają widoczne, a zaufana polityka i rzeczywisty test backendu są zachowane.
Katalog modules jest opcjonalny. Detektor przyjmuje wyłącznie wspierane katalogi kanoniczne i bezpieczną deklarację /etc/olspanel/base_dir należącą do roota.
Przed zapisem adapter tylko odczytuje metadane /etc/csf, /etc/csf/csf.conf i /etc/csf/csf.cloudflare. Tryb --dryrun wykonuje tę samą kontrolę bez zmiany plików.
Symlinki, pliki inne niż zwykłe, własność inną niż root, zapis grupy lub świata oraz chronione pliki z więcej niż jednym hardlinkiem są odrzucane przed instalacją ze wskazaniem dokładnej ścieżki.
Po instalacji /etc/csf otrzymuje root:root 0700, a csf.conf i csf.cloudflare root:root 0600 z dokładnie jednym hardlinkiem. Istniejąca treść obu plików pozostaje identyczna bajtowo.
Jeżeli csf.cloudflare nie istnieje, może pochodzić wyłącznie ze zweryfikowanego, podpisanego pakietu; istniejący plik nie jest zastępowany.
Instalator ogólny kończy pracę błędem, gdy rekurencyjny chmod lub chown nie powiedzie się, zamiast kontynuować do komunikatu PASS.
Brakujący katalog powstaje dopiero podczas rzeczywistej instalacji jako root:root 0755. DCSF zapisuje prywatną informację, że sam go utworzył.
Uninstall usuwa katalog nadrzędny wyłącznie wtedy, gdy utworzył go DCSF i katalog nadal jest pusty. Obce lub niepuste dane pozostają nietknięte.
Preflight i kontrola os.pl wymagają JSON::PP. Naprawa korzysta z podpisanej możliwości RPM perl(JSON::PP), pakietu Debian libjson-pp-perl, prywatnego cpanm cPanel lub jawnie włączonego fallbacku systemowego CPAN.
Po instalacji ogólnej, lecz przed publikacją lub restartem integracji panelu, adapter wykonuje izolowany test backendu perl -T -c. Błąd zatrzymuje integrację OLSPanel.
OLSPanel podaje obrazy z uwierzytelnionego drzewa /usr/local/csf/lib/webmin/csf/images, w którym podpisany pakiet umieszcza między innymi ikonę csf.svg.
Backend ładuje /usr/local/csf/lib/ConfigServer/panel-action-policy.json z require_trusted => 1 zamiast używać domyślnej ścieżki CyberPanelu. Cały łańcuch nadrzędny i plik muszą być kontrolowane przez roota i niezapisywalne dla innych.
Instalator wysyła ograniczone żądanie binarne tylko do odczytu przez rzeczywisty backend w taint mode. Odpowiedź nie może przekroczyć 16 MiB i musi zawierać marker interfejsu DCSF, zanim integracja zostanie opublikowana lub zrestartowana. Po aktualizacji extmail.uck.katowice.pl pełna ścieżka Django do backendu Perla zwróciła HTTP 200.
Chronione działania używają osobnego okna z ograniczonym polem type="password" zamiast window.prompt(). Escape, przycisk anulowania i kliknięcie tła bezpiecznie przerywają operację, a widoczne pole jest czyszczone natychmiast po przekazaniu danych do żądania.
Search System Logs i Watch System Logs przyjmują wyłącznie nocache o długości od jednej do dwudziestu cyfr. Stan postępu kończy się po każdej odpowiedzi, błąd pokazuje status HTTP, a produkcyjne testy wyszukiwania i podglądu zwróciły HTTP 200.
Przechwycona nawigacja jest deduplikowana, odraczana do następnego obrotu pętli zdarzeń i jawnie wysyłana do _self z widocznym postępem. Quick Allow i zapis konfiguracji zachowują pełną, niepustą odpowiedź zamiast pustej ramki.
Testy przez rzeczywisty backend Perla potwierdziły wyszukanie dodanego adresu, listę Firewall Allow oraz kontrolki Done i Return. Tymczasowy wpis testowy został usunięty, a końcowy skrót csf.allow wrócił dokładnie do wartości sprzed testu.
Iframe działań pozostaje między 640 a 1200 pikseli, przewija długą treść wewnętrznie i wraca na górę po każdej nawigacji. Test produkcyjny utrzymał zewnętrzną stronę na wysokości 1000 pikseli i pozycji przewijania zero, dzięki czemu wyniki Search for IP, Firewall Allow, Watch System Logs i modal reautoryzacji pozostały widoczne.
Każda ścieżka zachowuje oczekiwany sposób administracji CSF/LFD i stosuje tę samą podpisaną, utwardzoną podstawę bezpieczeństwa.
Zachowuje obsługę w WHM i migrację RPM poprzedzoną kopią. W zweryfikowanym EA-Nginx adres klienta pochodzi z nginx na 80/443, a status backendu z Apache na 81/444. Naprawa zależności oddziela /usr/local/cpanel/3rdparty/bin/perl od Perla systemowego.
Utrzymuje iframe działań OLSPanel między 640 a 1200 pikseli z przewijaniem wewnętrznym i powrotem na górę, aby maskowane uwierzytelnienie, Watch System Logs, Search for IP i Firewall Allow pozostawały widoczne.
Korzysta z adaptera DirectAdmin ze wzmocnioną walidacją argumentów, kontrolą zmiany tożsamości i operacjami uprzywilejowanymi bez powłoki.
Zachowuje integrację CyberPanel, ograniczając operacje uprzywilejowane do uwierzytelnionych żądań POST chronionych przed CSRF.
Obsługuje dotychczasową ścieżkę administracji Control Web Panel z podpisanym pakietem, limitami parserów i ochroną stanu firewalla.
Integruje się z NodeWorx i wymaga natywnego uprawnienia FIREWALL, blokując konta dodatkowe, które go nie posiadają.
Zachowuje ścieżkę integracji VestaCP z CSF/LFD, stosując wspólne zabezpieczenia wydania, danych wejściowych i odzyskiwania DCSF.
Obsługuje administrację CSF/LFD przez Webmin z tym samym utwardzonym zapleczem i podpisanym kanałem aktualizacji.
Zapewnia bezpośrednią obsługę na wspieranych serwerach RHEL i Debian. Brakujące moduły Perla z zamkniętej listy są naprawiane przez pakiety RPM z GPG lub uwierzytelnione mapowanie APT.
Każda ścieżka została zakwalifikowana przed publikacją podpisanego pakietu. OLSPanel, cPanel i tryb bez panelu mają rozdzielone, zamknięte ścieżki naprawy zależności Perla.
| Środowisko | Sposób integracji | Zakres | Stan |
|---|---|---|---|
| cPanel & WHM | Panel hostingowy i migracja RPM | Zachowuje obsługę w WHM i migrację RPM poprzedzoną kopią. W zweryfikowanym EA-Nginx adres klienta pochodzi z nginx na 80/443, a status backendu z Apache na 81/444. Naprawa zależności oddziela /usr/local/cpanel/3rdparty/bin/perl od Perla systemowego. | Zweryfikowane |
| OLSPanel | Natywny moduł Django i stałe zaplecze uprzywilejowane | Utrzymuje iframe działań OLSPanel między 640 a 1200 pikseli z przewijaniem wewnętrznym i powrotem na górę, aby maskowane uwierzytelnienie, Watch System Logs, Search for IP i Firewall Allow pozostawały widoczne. | Zweryfikowane |
| DirectAdmin | Adapter panelu i most uprawnień | Korzysta z adaptera DirectAdmin ze wzmocnioną walidacją argumentów, kontrolą zmiany tożsamości i operacjami uprzywilejowanymi bez powłoki. | Zweryfikowane |
| CyberPanel | Chroniony adapter panelu WWW | Zachowuje integrację CyberPanel, ograniczając operacje uprzywilejowane do uwierzytelnionych żądań POST chronionych przed CSRF. | Zweryfikowane |
| CWP | Adapter Control Web Panel | Obsługuje dotychczasową ścieżkę administracji Control Web Panel z podpisanym pakietem, limitami parserów i ochroną stanu firewalla. | Zweryfikowane |
| InterWorx | Adapter panelu NodeWorx | Integruje się z NodeWorx i wymaga natywnego uprawnienia FIREWALL, blokując konta dodatkowe, które go nie posiadają. | Zweryfikowane |
| VestaCP | Adapter panelu serwera | Zachowuje ścieżkę integracji VestaCP z CSF/LFD, stosując wspólne zabezpieczenia wydania, danych wejściowych i odzyskiwania DCSF. | Zweryfikowane |
| Webmin | Adapter administracji systemem | Obsługuje administrację CSF/LFD przez Webmin z tym samym utwardzonym zapleczem i podpisanym kanałem aktualizacji. | Zweryfikowane |
| Generic Linux | Administracja CSF/LFD bez panelu | Zapewnia bezpośrednią obsługę na wspieranych serwerach RHEL i Debian. Brakujące moduły Perla z zamkniętej listy są naprawiane przez pakiety RPM z GPG lub uwierzytelnione mapowanie APT. | Zweryfikowane |
Adapter dobiera kanoniczną domenę z konfiguracji serwera i odrzuca sam nagłówek Host jako niewystarczający dowód. DH20.29 zachowuje izolację logu OpenLiteSpeed i ograniczony koszt replay.
Adaptery przyjmują tylko kanoniczne vhosty lub skonfigurowane aliasy. W zweryfikowanym cPanel EA-Nginx klienta wskazuje nginx na 80/443, a Apache na 81/444 dostarcza obciążenie backendu. Lokalny adres proxy nie jest kandydatem do blokady.
Replay przyjmuje najwyżej 50 000 linii, działa do 30 sekund i emituje do 2 000 rekordów audytu, podając czy wynik jest kompletny.
Bufory audytu mają limit, wyeliminowano skany kwadratowe, a nieuporządkowany czas źródłowy nie uszkadza ruchomego okna vhosta.
Usługa roota kopiuje tylko zweryfikowany log OLS do pliku DCSF ograniczonego do 256 MiB i obracanego przy 128 MiB, poza obcym drzewem logów.
WEBGUARD=0 i WEBGUARD_MODE=report utrzymują silnik oraz opcjonalny kolektor wyłączone do czasu sprawdzenia dowodów przez operatora.
Tryb enforce może tworzyć tylko tymczasowe reguły dla dokładnego IP, ruchu przychodzącego i wskazanych portów, z ochroną allow, ignore, monitoringu oraz zaufanych proxy i CDN.
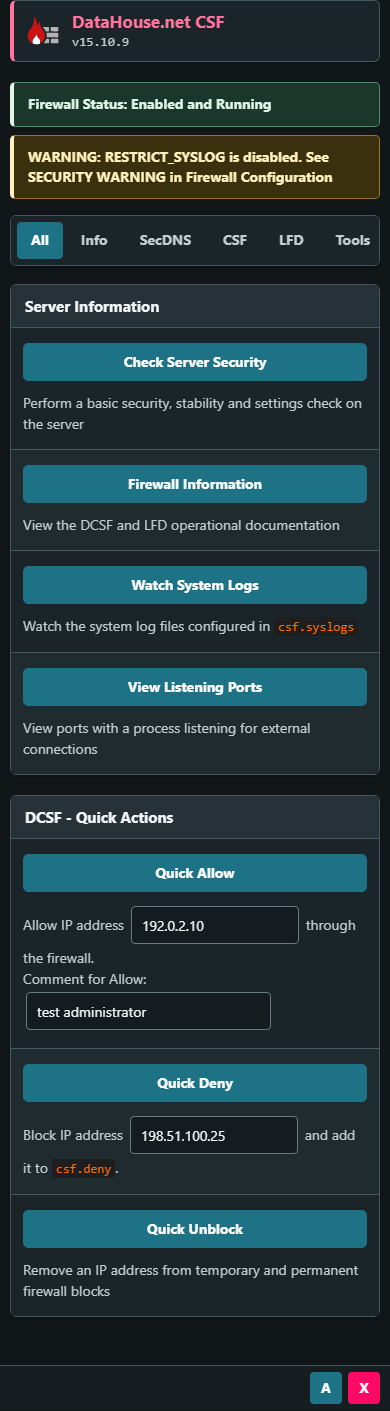
Wspólny interfejs cPanel, DirectAdmin, Webmin, InterWorx i trybu samodzielnego otrzymał zwarty nagłówek, czytelne statusy, przejrzyste zakładki, formularze i tabele oraz pełne reguły responsywne.